ووردبريس هو النظام الأكثر انتشارا لبناء المواقع في العالم، وهذا بالضبط ما يجعله هدفا دائما لأدوات الاختراق الآلية التي تفحص المواقع ليلا ونهارا بحثا عن ثغرة واحدة. وموقع شركتك ليس بحاجة لأن يكون مشهورا حتى يستهدف، يكفي أن يكون غير محمي.
هذا الدليل جزء من قسم بناء المواقع وإدارتها، وفيه الخطوات التسع التي أطبقها على كل موقع أبنيه، مع خطوة إضافية تحميك حتى لو حدث الأسوأ.
الخلاصة: أغلب عمليات الاختراق لا تستهدف موقعك بالاسم، بل تستغل ثغرات معروفة في برمجيات لم تحدث، أو كلمات مرور ضعيفة. وهذا يعني أن أغلبها يمكن منعه.
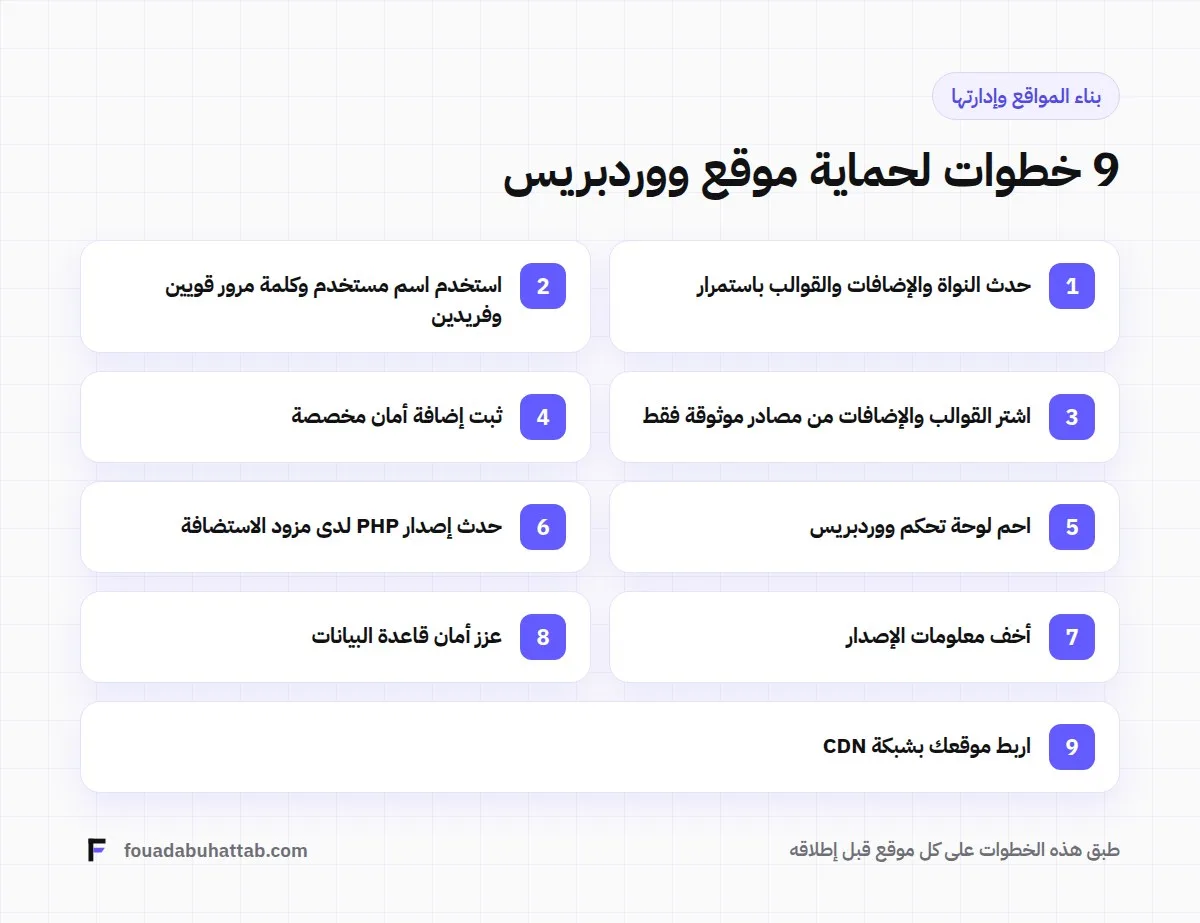
1. حدث نواة ووردبريس والإضافات والقوالب باستمرار
معظم الاختراقات الناجحة تستغل ثغرات معروفة وتم إصلاحها في إصدارات أحدث، لكن صاحب الموقع لم يحدث. فعل التحديثات الأمنية التلقائية للنواة، وراجع تحديثات الإضافات أسبوعيا، واحذف أي إضافة أو قالب لا تستخدمه، لأن المعطل أيضا قد يكون بابا للاختراق.
2. استخدم اسم مستخدم وكلمة مرور قويين وفريدين
تجنب اسم المستخدم admin أو اسم الموقع، واستخدم كلمة مرور طويلة ومختلفة عن أي حساب آخر، واحفظها في مدير كلمات مرور. والأهم: فعل التحقق بخطوتين لحسابات المديرين، فهو يوقف معظم محاولات الدخول حتى لو تسربت كلمة المرور.
3. اشتر القوالب والإضافات من مصادر موثوقة فقط
القوالب والإضافات المقرصنة تبدو توفيرا للمال، لكنها كثيرا ما تحمل أكوادا خبيثة مخفية تفتح بابا خلفيا لموقعك. نزل فقط من wordpress.org أو من الموقع الرسمي للمطور أو من متاجر معروفة مثل ThemeForest وCodeCanyon.
4. ثبت إضافة أمان مخصصة
إضافات مثل Wordfence أو Sucuri أو All In One WP Security تضيف جدار حماية، وفحصا دوريا للملفات، وتنبيهات عند أي نشاط مريب. اختر واحدة فقط، لأن تثبيت أكثر من إضافة أمان معا يسبب تعارضات ويبطئ الموقع.
5. احم لوحة تحكم ووردبريس
غير رابط تسجيل الدخول الافتراضي، وحدد عدد محاولات الدخول الخاطئة، لإيقاف هجمات التخمين الآلي (brute-force). وأعط كل مستخدم أقل صلاحيات يحتاجها: كاتب المحتوى لا يحتاج صلاحية مدير.
تريد من يتولى هذا كله عنك؟ باقات الصيانة تشمل التحديثات الآمنة، والمراقبة، والنسخ الاحتياطي، والتدخل عند أي مشكلة. تعرف على باقات الصيانة
6. حدث إصدار PHP لدى مزود الاستضافة
إصدارات PHP القديمة تتوقف عن تلقي إصلاحات أمنية، فتبقى ثغراتها مفتوحة. تحقق من الإصدار من لوحة الاستضافة، وانتقل لإصدار مدعوم، بعد تجربته على نسخة تجريبية. وكمكسب إضافي، يصبح موقعك أسرع أيضا.
7. أخف معلومات الإصدار
المخترق الذي يعرف إصدار ووردبريس والقالب والإضافات لديك يعرف مباشرة أي ثغرة يجرب. أخف هذه المعلومات من كود الصفحة ومن الملفات العامة مثل readme.html، وهي خطوة بسيطة تصعب مهمته.
8. عزز أمان قاعدة البيانات
استخدم كلمة مرور قوية لقاعدة البيانات، وبادئة جداول فريدة بدل wp_ الافتراضية عند التثبيت، ولا تمنح مستخدم قاعدة البيانات صلاحيات أكثر مما يحتاجه الموقع.
9. اربط موقعك بشبكة CDN
شبكة مثل Cloudflare تقف بين موقعك والزوار، فتصفي الزيارات الضارة وتخفف أثر هجمات DDoS قبل أن تصل للخادم، وتحسن السرعة في الوقت نفسه.
خطوة إضافية: النسخ الاحتياطي خارج الخادم
لا توجد حماية كاملة بنسبة 100%، لذلك النسخة الاحتياطية هي خط دفاعك الأخير. جدول نسخا احتياطية دورية للملفات وقاعدة البيانات، واحفظها خارج الخادم، لأن النسخة المحفوظة على نفس الخادم قد تضيع معه إن اخترق أو تعطل.
علامات قد تدل أن موقعك مخترق بالفعل
صفحات غريبة ظهرت في نتائج جوجل باسم موقعك، أو تحويل الزوار لمواقع أخرى، أو تحذير من المتصفح، أو مستخدمون جدد بصلاحية مدير لم تضفهم، أو بطء مفاجئ غير مبرر. إن لاحظت أيا منها، لا تؤجل التدخل، فكل يوم يزيد الضرر على بياناتك وترتيبك.
الأسئلة الشائعة
هل مواقع ووردبريس غير آمنة بطبيعتها؟
لا. نواة ووردبريس تحصل على تحديثات أمنية منتظمة. أغلب الاختراقات تأتي من إضافات لم تحدث، أو كلمات مرور ضعيفة، أو قوالب مقرصنة.
كم مرة أحتاج لمراجعة أمان موقعي؟
تحديثات أسبوعية، ومراجعة شاملة للمستخدمين والإضافات والنسخ الاحتياطي مرة شهريا.
هل تكفي إضافة الأمان وحدها؟
لا. هي جزء مهم، لكنها لا تعوض التحديثات، وكلمات المرور القوية، والنسخ الاحتياطي.
هل تحتاج مساعدة في تأمين موقعك؟
أطبق هذه الخطوات وأكثر على كل مشروع. تعرف على خدمة الصيانة والدعم الفني، أو تواصل معي لفحص موقعك.